
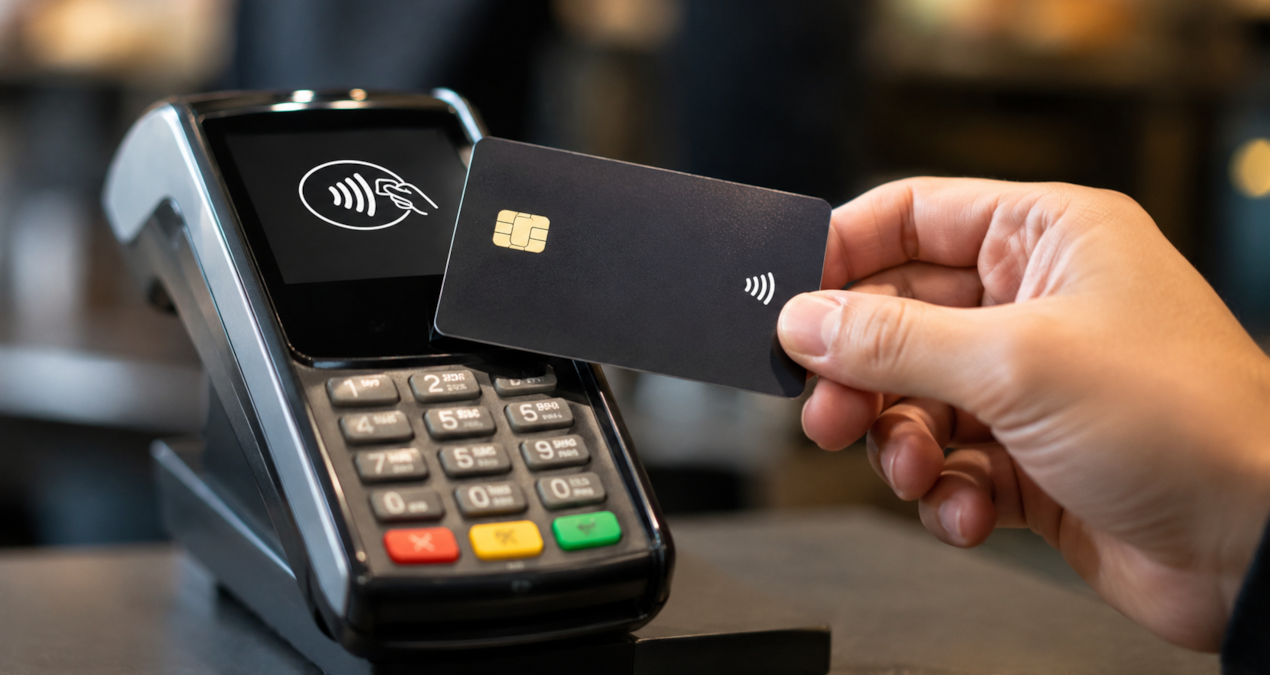
Temassız ödeme teknolojilerinde kullanılan NFC sistemindeki bir güvenlik açığı, banka kartlarının çantadan yahut cepten çıkarılmasına gerek kalmadan yetkisiz süreç yapılmasına imkan tanıyor. Kamuoyunda birkaç santimetrelik fizikî menzili sebebiyle inançlı kabul edilen sistem, “röle saldırısı” metoduyla suistimal ediliyor.
Mevcut kart sistemlerinin bağlantının fizikî uzaklığını değil sadece bilgi akışını doğrulaması, dolandırıcılar için bir erişim noktası oluşturuyor.
KARTI ÇIKARMASANIZ BİLE RİSKLİ
Söz konusu dolandırıcılık yolu, NFC okuyucu özelliğine sahip iki farklı akıllı telefon ve bu aygıtlar arasındaki internet teması üzerinden yürütülüyor. Birinci saldırgan kalabalık alanlarda kurbana yaklaşarak telefonunu kartın bulunduğu çanta yahut cebe birkaç santimetre uzaklıkta tutuyor ve kart çipinin yaydığı dataları kaydediyor.
Yakalanan bu bilgiler internet aracılığıyla anında uzaktaki ikinci saldırgana iletiliyor. İkinci saldırganın telefonu bilgileri gerçek bir POS terminaline kart oradaymış üzere sunarak ödeme işlemini tamamlatıyor.
GÜVENLİK PROTOKOLÜ EKSİKLİĞİ RİSKLERİ ARTIRIYOR
Mevcut kart ve terminallerde, datanın gidiş-dönüş mühletini ölçerek arayı doğrulayan DBP sisteminin bulunmaması sebebiyle POS aygıtları sürecin fizikî yakınlığını ayırt edemiyor. Son periyotta NFC kaynaklı dolandırıcılık olaylarının direkt kart okumaktan çok Android aygıtlar ve röle senaryoları üzerine yoğunlaştığı belirtildi.
Çalınan bilgilerin internet üzerinden anlık aktarılması sayesinde, farklı noktalardaki bireyler tarafından kısa müddette birden fazla yetkisiz süreç gerçekleştirilebiliyor.
ALINABİLECEK TEDBİRLER VE BANKALARIN YASAL SORUMLULUĞU
Uzmanlar, RFID engelleyici kılıflar ve zırhlı cüzdanların kullanılmadığı anlarda kartın sinyal katmanını kapatarak data transferini engellediğini söz ediyor. Mevzuat gereği bankalar, müşteri onayı olmadan temassız sistemle gerçekleştirilen yetkisiz süreçlere ilişkin fiyatları iade etmekle yükümlü tutuluyor.
Olası bir suistimal savında müşterinin ihmali bulunduğunu ispat etme yükümlülüğü de finans kuruluşlarına ilişkin bulunuyor. Bölüm temsilcileri, data iletim müddetlerini denetleyen güvenlik protokollerinin yaygınlaşmasıyla kelam konusu açığın kapatılacağını öngörüyor.