
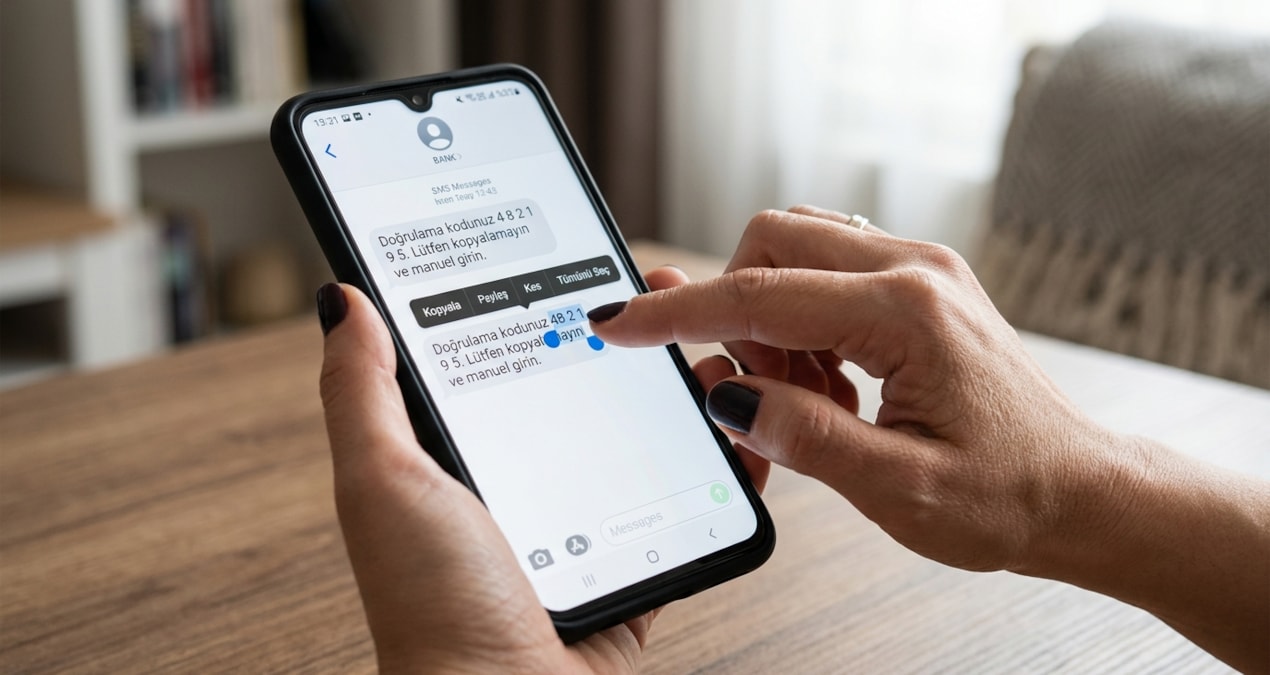
Akıllı telefonlarda bir metin kopyalandığında, bu data süreksiz olarak aygıtın pano hafızasında depolanıyor.
Arka planda çalışan veya güvenlik müsaadesi verilmiş kimi üçüncü taraf uygulamalar, pano içeriğini daima olarak taranacak halde programlanabiliyor.
SMS ile iletilen 4 ila 6 haneli doğrulama kodları kopyalandığı anda, pano takibi yapan ziyanlı kodlar bu bilgiyi anlık olarak çekerek siber saldırganların denetimindeki sunuculara aktarıyor. Böylelikle yetkisiz erişim riski direkt artış gösteriyor.
UZMANLAR ŞİFRELERİN ELLE GİRİLMESİ KONUSUNDA UYARIYOR
Tek kullanımlık onay kodlarının güvenliğini sağlamak ve mümkün bilgi sızıntılarının önüne geçmek için şu önlemlerin alınması tavsiye ediliyor:
Kodları kopyalamayın: SMS ile gelen şifreleri kopyala-yapıştır yapmak yerine ekrana bakarak elle girmek panoya bilgi kaydedilmesini önler.
Pano müsaadelerini sonlandırın: Aygıt ayarları üzerinden, pano erişimine gereksinim duymayan uygulamaların müsaadeleri iptal edilmelidir.
Authenticator uygulamalarına geçin: İki etaplı doğrulamalarda SMS yerine Google Authenticator yahut Microsoft Authenticator üzere vakit tabanlı kod üreten uygulamalar tercih edilmelidir.
Sistem bildirimlerini takip edin: Aktüel Android ve iOS sürümleri, bir uygulama panoyu okuduğunda ekrana ikaz bildirimi düşürür. Bu bildirimlerin denetim edilmesi ehemmiyet taşır.